ٹیسٹ نیٹ استعمال سے پہلے والیٹ حفاظتی چیک لسٹ
آپ صرف ٹیسٹ ٹوکن لینے آئے تھے، لیکن صفحہ مین نیٹ کے اثاثے خرچ کرنے کی اجازت مانگ رہا ہے۔ یا داخل ہوتے ہی دستخط کے کئی مطالبے آ رہے ہیں۔ یہاں محض ‘احتیاط کریں’ کافی نہیں؛ جاننا ضروری ہے کہ ہر درخواست کس اختیار کی اجازت دیتی ہے۔ یہ رہنما عام ذاتی تحویل والے والیٹس اور Ethereum سے ہم آہنگ نیٹ ورکس کے لیے ہے۔ دوسرے والیٹس کے مینیو اور اجازت کا طریقہ مختلف ہو سکتا ہے۔
پہلے طے کریں کہ اس کام کے لیے کون سا والیٹ استعمال ہوگا
طویل مدت کے اثاثے رکھنے والا ایڈریس نئے ٹیسٹ صفحات آزمانے کے لیے استعمال نہ کریں۔ ٹیسٹ کے لیے الگ والیٹ رکھیں، موجودہ کام جتنے اثاثے ہی اس میں ڈالیں، اور اسے واضح نام دیں۔ اسی ریکوری فریز کے تحت نیا اکاؤنٹ بنانے سے ایڈریس بدلتا ہے، بازیابی کا راز الگ نہیں ہوتا۔ اگر بازیابی کی معلومات بھی الگ رکھنی ہیں تو اپنے الگ بیک اپ والا نیا والیٹ چاہیے۔
یہ بھی مکمل تحفظ نہیں۔ ایک ہی متاثرہ کمپیوٹر پر کئی والیٹس ہوں تو نیا ایڈریس ڈیوائس کی خرابی دور نہیں کرتا۔ نامعلوم ایکسٹینشن یا غیر معمولی پاپ اَپ دکھائی دیں تو پہلے ڈیوائس کی حالت دیکھیں؛ جلدی میں نیا والیٹ بنا کر رقم نہ ڈالیں۔
والیٹ کے اپنے قابل اعتماد طریقے سے بیک اپ بنائیں، آف لائن محفوظ کریں اور الفاظ کی ترتیب دیکھیں۔ پروجیکٹ فارم، چیٹ یا کلاؤڈ نوٹ اس کی جگہ نہیں۔ Trezor کی بیک اپ رہنمائی بازیابی کی معلومات کی اہمیت سمجھاتی ہے؛ مگر ہر والیٹ ایک ہی بیک اپ فارمیٹ نہیں اپناتا، اس لیے الفاظ کی فہرست ملتی جلتی ہونے سے مطابقت ثابت نہیں ہوتی۔
کام شروع کرنے سے پہلے مقصد ایک جملے میں لکھیں
مثلاً: ‘آج اسی ٹیسٹ نیٹ پر ٹیسٹ ٹوکن لے کر ایک آزمائشی منتقلی کروں گا؛ مین نیٹ کی رقم استعمال نہیں کروں گا۔’ پھر ہر درخواست اس مقصد سے ملائیں۔ کام ٹیسٹ نیٹ کا ہے تو والیٹ مین نیٹ کیوں دکھا رہا ہے؟ ایڈریس کی ملکیت ثابت کرنے کے لیے ٹوکن خرچ کرنے کی اجازت کیوں؟ جواب واضح نہ ہو تو منسوخ کریں۔
وہی راستہ استعمال کریں جو پروجیکٹ کی عوامی معلومات سے جانچا ہو، نجی پیغام کا ‘فوری مرمت’ لنک نہیں۔ بُک مارک غلط لنک چننے کا امکان کم کرتا ہے، یہ ضمانت نہیں کہ سائٹ کبھی متاثر نہیں ہوگی۔ اکاؤنٹ اور نیٹ ورک والیٹ کے اندر دیکھیں؛ ویب صفحے پر Testnet لکھا ہونا کافی نہیں۔ کام کی لاگت یا ذاتی معلومات کی شرط قبول نہ ہو تو اسے چھوڑ دینا بھی مناسب فیصلہ ہے۔
gas کا اندازہ دکھے تو دیکھیں کس نیٹ ورک کے مقامی سکے سے فیس ادا ہوگی۔ gwei گیس کی فی اکائی قیمت کی ایک اکائی ہے، حفاظتی درجہ نہیں۔ کم فیس یا سمیولیشن میں تنبیہ نہ آنے سے معاہدہ قابل اعتماد ثابت نہیں ہوتا۔ ضرورت ہو تو پہلے فیس اور ناکافی بیلنس کی رہنمائی پڑھیں۔
صرف Confirm نہیں، درخواست کا مطلب پڑھیں
کنکشن: دیکھیں کون سی سائٹ کس اکاؤنٹ سے جڑنا چاہتی ہے۔ محض جڑنا رقم بھیجنا نہیں، لیکن عوامی ایڈریس آپ کی سماجی شناخت سے منسلک ہو سکتا ہے۔ صرف ضروری اکاؤنٹ اور اجازت منتخب کریں۔
ٹرانزیکشن: نیٹ ورک، بھیجنے والا اکاؤنٹ، اثاثہ، مقدار اور منزل اپنے مقصد سے ملائیں۔ صفحہ ‘مفت تصدیق’ کہے مگر والیٹ نامعلوم ایڈریس کو اثاثہ بھیجنے کا کہے تو اصل کارروائی اہم ہے۔ ٹوکن کے تعامل میں منزل معاہدہ بھی ہو سکتی ہے، آخری وصول کنندہ نہیں۔ سمجھ نہ آئے تو راز سے پاک تصویر محفوظ کر کے پہلے تحقیق کریں۔
ٹوکن خرچ کرنے کی اجازت: جانیں کون کس ٹوکن کو کتنی مقدار تک خرچ کر سکتا ہے۔ spender وہ ایڈریس ہے جسے اختیار ملتا ہے۔ آپ صرف ۳ ٹیسٹ ٹوکن استعمال کرنا چاہتے ہیں مگر مین نیٹ کے اثاثے کی لامحدود اجازت مانگی جا رہی ہو تو ‘سبق میں یہی کہا ہے’ کافی جواب نہیں۔ کم حد کچھ نقصان محدود کر سکتی ہے، نقصان دہ معاہدے کو محفوظ نہیں بناتی۔
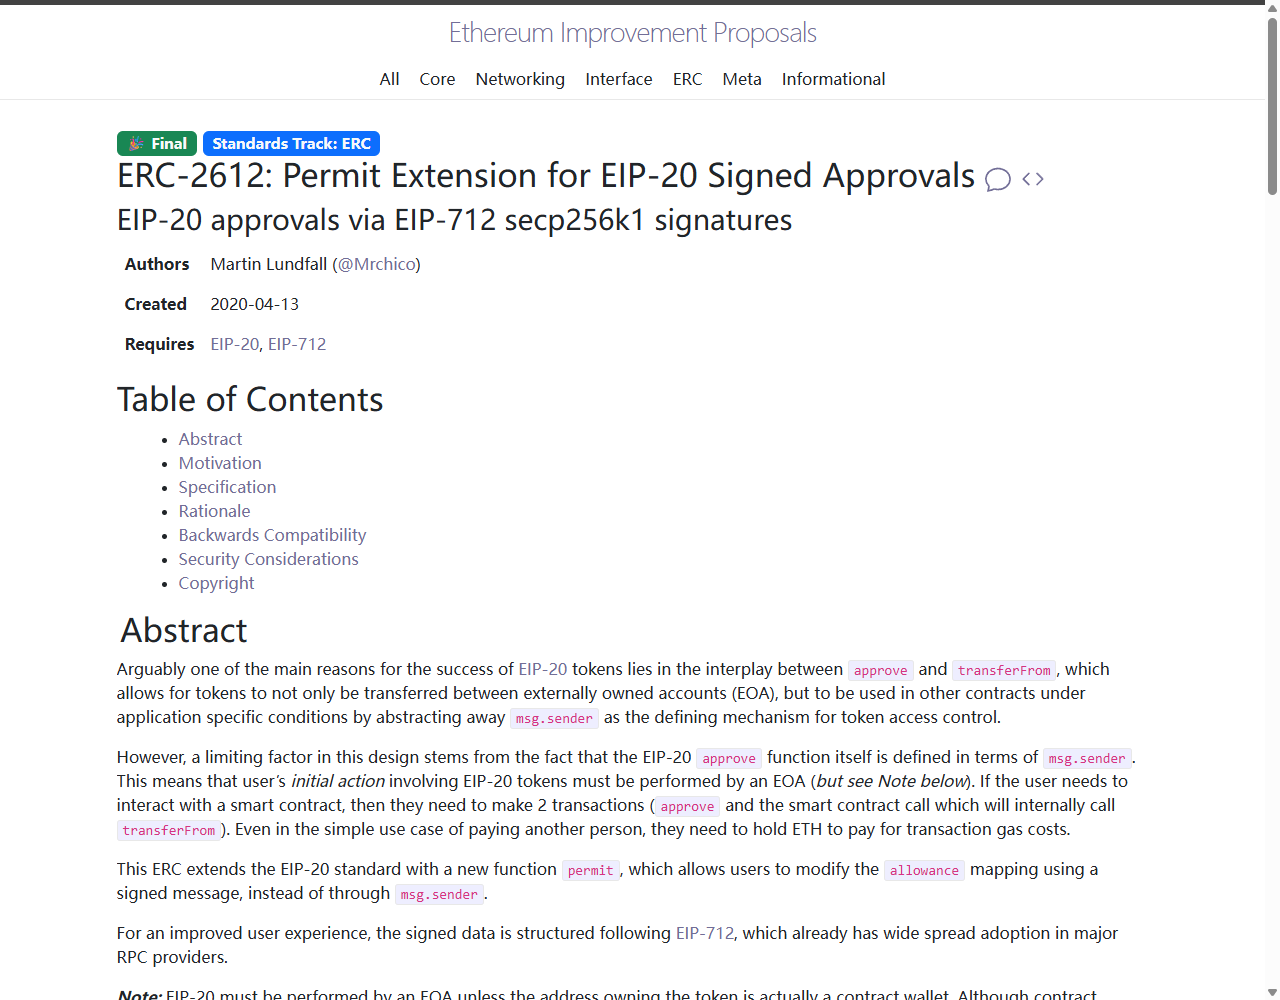
پیغام پر دستخط: gas نہ لگنا بے اثر ہونے کی دلیل نہیں۔ ERC-2612 میں دستخط شدہ پیغام سے ٹوکن کی مجاز مقدار بدلی جا سکتی ہے۔ Permit، spender، value یا deadline دکھے تو اسے ممکنہ اثاثہ اجازت سمجھیں، معمول کا خیرمقدمی پیغام نہیں۔ پڑھنے کے قابل متن بھی اجازت کا اثر رکھ سکتا ہے؛ صرف بے معنی حروف نہ ہونے سے محفوظ نہیں ہو جاتا۔ مزید وضاحت والیٹ کی درخواستوں اور دستخط کی اقسام میں ہے۔
کام کے درمیان بھی رکنا ممکن ہے
فرض کریں آپ ٹیسٹ ٹوکن کا تبادلہ کر رہے ہیں: پہلے ٹیسٹ اکاؤنٹ جوڑا، پھر تبادلے کے معاہدے نے ٹوکن کی اجازت مانگی۔ پہلے نیٹ ورک، پھر ٹوکن اور مقدار دیکھیں۔ ضرورت سمجھ کر ہی منظوری کا فیصلہ کریں۔ اس کے بعد ٹرانزیکشن آئے تو اسے بھی دوبارہ پڑھیں؛ پہلی درخواست قبول کرنے سے باقی سب خود بخود معتبر نہیں بنتیں۔
دوسرا اکاؤنٹ، مین نیٹ کا اثاثہ یا غیر متعلقہ الٹی گنتی آئے تو درخواست منسوخ کر کے پروجیکٹ کی ہدایات دیکھیں۔ جواب تلاش کرتے ہوئے مسلسل پاپ اَپس منظور نہ کرتے رہیں۔ کام کے صفحے میں خرابی بھی کسی اجنبی کو ڈیوائس کا ریموٹ اختیار دینے کی وجہ نہیں۔ آپ بتا سکیں کہ کیا منظور کیا اور کیا نہیں؛ ایسا نہ ہو تو وہیں رکیں۔
پہلے کلک کر چکے ہیں؟ کنکشن، approve، دستخط یا ریکوری فریز ظاہر ہونے پر الگ الگ کیا کریں
صرف کنکشن ہوا: کنکشن سے سائٹ صرف آپ کا ایڈریس دیکھ سکتی ہے اور والیٹ کو درخواست بھیج سکتی ہے؛ اس سے خود بخود اثاثے نہیں نکلتے۔ والیٹ کی connected sites فہرست سے سائٹ ہٹائیں، پھر والیٹ کی سرگرمی (MetaMask میں Activity) کھول کر دیکھیں کہ کوئی انجان تصدیق شدہ ٹرانزیکشن تو نہیں۔ نہ ہو تو بات یہیں ختم، تمام اثاثے منتقل کرنے کی ضرورت نہیں؛ مشکوک صفحے کی “والیٹ متاثر ہے” جیسی دھمکی نقصان کا ثبوت نہیں۔ ہو تو نیچے جو صورت ملتی ہے اس پر عمل کریں۔
مشکوک اجازت دی: صحیح نیٹ ورک پر وہی ٹوکن اور spender تلاش کر کے اجازت واپس لینے کی رہنمائی کے مطابق revoke کریں، اور ٹرانزیکشن کی تصدیق کے بعد دوبارہ دیکھیں کہ حد صفر ہو گئی ہے۔ اگر وہی ٹوکن ایک کے بعد ایک نکل رہا ہو تو پہلے باقی ٹوکن اپنے کسی دوسرے محفوظ ایڈریس پر بھیجیں، پھر revoke کریں۔ Disconnect سے چین کی اجازت ختم نہیں ہوتی، اور revoke پہلے نکلے ہوئے اثاثے واپس نہیں لاتا۔
غیر واضح پیغام پر دستخط کیے: محفوظ کی ہوئی درخواست دوبارہ دیکھیں۔ اگر اس میں spender، value اور deadline جیسے خانے ہوں (Permit یا Permit2 دستخط میں یہ ہوتے ہیں) تو سمجھیں کہ ٹوکن کی اجازت دی جا چکی ہے: متعلقہ ٹوکن کسی دوسرے محفوظ ایڈریس پر منتقل کریں — دستخط کسی اور کے پاس ہو تب بھی جو ٹوکن اس ایڈریس پر نہیں رہا وہ نہیں نکالا جا سکتا؛ پھر revoke رہنمائی سے دیکھیں کہ کہیں یہ چین پر اجازت کے طور پر جمع تو نہیں ہو چکا۔ صرف لاگ اِن کا تحریری دستخط، جس میں رقم یا spender نہ ہو، خود ٹوکن کی اجازت نہیں دیتا؛ مزید دستخط روک دینا کافی ہے۔ مکمل دستخط کو عام رسید سمجھ کر شائع نہ کریں؛ براؤزر ہسٹری مٹانے سے دستخط بے اثر نہیں ہوتا۔
ریکوری فریز یا نجی کلید دے دی، یا انجان extension یا remote-control ایپ انسٹال کی: سمجھیں کہ والیٹ کا اختیار کسی اور کے پاس جا چکا ہے۔ MetaMask ہیلپ سینٹر کی ترتیب اپنائیں: دوسرے براؤزر یا نئے براؤزر پروفائل میں (موبائل پر دوسرے ڈیوائس میں) نیا والیٹ بنائیں اور نئی فریز کاغذ پر لکھیں؛ باقی اثاثے اس میں بھیجیں — پہلے ٹوکن، آخر میں نیٹ ورک کا اپنا coin، کیونکہ ٹوکن بھیجنے کی gas بھی اسی coin سے کٹتی ہے؛ پرانی فریز کے تمام اکاؤنٹس کا استعمال بند کریں۔ مقامی پاس ورڈ، اکاؤنٹ کا نام یا ایک اجازت بدلنے سے ظاہر شدہ کلید نہیں بدلتی۔ gas ڈالتے ہی نکل جائے تو یہ خودکار sweeper bot ہے؛ مزید رقم نہ ڈالیں اور ‘ریکوری ٹیم’ کو فریز نہ دیں۔
اثاثے نکل چکے: بلاک چین کی ٹرانزیکشن واپس نہیں ہوتی، والیٹ کمپنی بھی اسے روک یا لوٹا نہیں سکتی (MetaMask صاف کہتا ہے کہ وہ صارف کے فنڈز بچا نہیں سکتا)۔ اگلے حصے کے مطابق ثبوت محفوظ کریں اور شکایت درج کریں۔
MetaMask — Disconnect a wallet from a dapp · MetaMask — I've been hacked or scammed
اثاثے چوری ہو گئے: شکایت کہاں کریں، کون سے ثبوت چاہییں، کتنی واپسی کی امید رکھیں
پہلے ثبوت جمع کریں، پھر شکایت۔ ضرورت ہوگی: چوری والی ٹرانزیکشن کا hash (TxID) اور وقت؛ آپ کا والیٹ ایڈریس اور جس ایڈریس پر اثاثے گئے؛ جس سائٹ پر دستخط کیے یا معلومات دیں اس کا URL، اور وہ DM، گروپ پیغام یا اشتہار جو آپ کو وہاں لے گیا؛ والیٹ کی تصدیقی پاپ اپ، چیٹ اور ٹرانزیکشن کے اسکرین شاٹ (ریکوری فریز نظر نہ آئے)؛ اور وقت کے حساب سے لکھا ہوا واقعہ۔ Block explorer کا ٹرانزیکشن صفحہ PDF یا اسکرین شاٹ کی صورت میں محفوظ کریں، زبانی بتانے سے کہیں زیادہ واضح رہتا ہے۔
کہاں اطلاع دیں:
- پاکستان میں آن لائن مالی فراڈ کی شکایت National Cyber Crime Investigation Agency (NCCIA) لیتی ہے، جس نے 2025 میں FIA Cyber Crime Wing کی جگہ لی۔ helpline 1799 پر کال کریں یا complaint.nccia.gov.pk پر آن لائن شکایت درج کریں (2026-09-28 کو جانچا گیا)؛ اوپر والے ثبوت لگائیں اور شکایت نمبر سنبھال کر رکھیں۔
- اگر چین کا ڈیٹا دکھائے کہ اثاثے کسی ایکسچینج کے deposit ایڈریس پر گئے ہیں تو صرف اسی ایکسچینج کی آفیشل ویب سائٹ یا ایپ کے سپورٹ سے ٹکٹ کھولیں اور TxID اور شکایت نمبر دیں۔ Freeze ہوگا یا نہیں، یہ اس پر منحصر ہے کہ آپ نے کتنی جلدی بتایا اور ایکسچینج کی اپنی جانچ کیا کہتی ہے؛ کوئی ضمانت نہیں۔
- فراڈ کرنے والے کا ایڈریس Chainabuse پر رپورٹ کریں یا Etherscan کے ایڈریس صفحے پر More Info → Report/Flag Address سے نشان لگائیں؛ جعلی سائٹ کا URL Google Safe Browsing میں جمع کرائیں تاکہ بعد میں آنے والوں کو انتباہ نظر آئے۔
- جو والیٹ استعمال کرتے ہیں اس کے آفیشل سپورٹ کو (ایپ کے اندر یا آفیشل سائٹ سے) فراڈ ایڈریس اور سائٹ بتائیں۔ وہ رقم واپس نہیں کر سکتے، مگر فشنگ انتباہ اپ ڈیٹ کر سکتے ہیں۔
حقیقت پسندانہ توقع: چین پر ہو چکی ٹرانزیکشن واپس نہیں ہوتی؛ ethereum.org کا اسکیم مدد والا صفحہ صاف کہتا ہے کہ کوئی بھی بلاک چین ٹرانزیکشن کو پلٹ نہیں سکتا۔ شکایت کا فائدہ یہ ہے کہ ریکارڈ بنتا ہے، ایکسچینج میں ابھی نہ نکالی گئی رقم روکنے کا موقع ملتا ہے، اور بعد کی تفتیش میں ثبوت کام آتا ہے۔ اس کے لیے نئی رقم خرچ نہ کریں۔
“ریکوری سروس” سے ہوشیار رہیں: شکایت کے بعد اکثر کوئی خود رابطہ کرتا ہے — وکیل، blockchain تفتیشی کمپنی یا “پولیس کے ساتھ کام کرنے والی ریکوری ٹیم” بن کر۔ پہلے فیس، ٹیکس یا “ان فریز فیس” مانگنا، ریکوری فریز یا نجی کلید مانگنا، کمپیوٹر ریموٹ سے چلانا چاہنا، پوری رقم واپسی کی ضمانت دینا — یہ سب دوسرے فراڈ کی نشانیاں ہیں۔ امریکی FBI کے IC3 نے 2024 کے اعلان میں لکھا ہے کہ قانون نافذ کرنے والے ادارے جرم کی تفتیش کے لیے متاثرین سے کوئی فیس نہیں لیتے۔
مفید ریکارڈ رکھیں، راز نہیں
پروجیکٹ، تاریخ، نیٹ ورک، عوامی ایڈریس، ٹرانزیکشن ہیش اور اگلا کام لکھیں۔ ریکوری فریز، نجی کلید، مکمل دستخط یا ایکسچینج API کلید کام کے ریکارڈ میں شامل نہیں۔ کیا محفوظ کرنا مفید ہے، اس کے لیے کام کا ریکارڈ رکھنے کی رہنمائی دیکھیں۔
تصویر جمع کرانے سے پہلے کناروں میں ای میل، دوسرے اکاؤنٹس، بیلنس، نوٹیفکیشن اور کھلے ٹیب دیکھیں۔ ثبوت کے لیے واقعی ایڈریس یا ہیش درکار ہو تو جانیں کون سا لین دین اس سے منسلک دکھے گا، پھر فیصلہ کریں؛ سب کچھ اتنا نہ چھپائیں کہ ثبوت بے کار ہو جائے۔ سماجی اکاؤنٹ کی اجازت متعلقہ پلیٹ فارم پر الگ سنبھالیں، والیٹ کا رابطہ ٹوٹنے سے وہ خود نہیں ہٹتی۔
آخر میں زیر التوا ٹرانزیکشن دیکھیں، غیر ضروری کنکشن اور اجازت سنبھالیں، اور دوبارہ کرنے والا کام لکھیں۔ باقی اختیار معلوم ہونا کام کے صفحے کی سبز علامت سے زیادہ اہم ہے۔