Disconnect اور Revoke ایک چیز نہیں: ٹیسٹ نیٹ کے بعد کیا check اور cancel کریں

فرض کریں آپ نے ٹیسٹ نیٹ کا کام ختم کر کے wallet میں project site کو Disconnect کیا، لیکن token approval ابھی نظر آ رہی ہے۔ یہ اکیلا ثبوت نہ چوری کا ہے نہ Disconnect کے ناکام ہونے کا۔ Site session اور on-chain permission الگ record ہیں۔ اس فرضی مثال میں پہلے درست network، asset اور اجازت پانے والا address معلوم کریں، پھر صرف متعلقہ حق revoke کر کے receipt اور chain state دوبارہ دیکھیں۔ X، Discord اور GitHub کی app access الگ معاملہ ہے۔
Site Disconnect کرنے کے بعد بھی permission کیوں دیکھیں؟
فرضی مثال: سارا ایک EVM testnet پر الگ wallet سے کام کرتی ہے، پھر project کو connected sites سے ہٹا دیتی ہے۔ وہی wallet address تلاش کرنے پر ایک token کا allowance ایک spender کے لیے باقی دکھائی دیتا ہے۔ درست نتیجہ صرف یہ ہے کہ “اس network، token اور spender کا حق شاید ابھی موجود ہے”، نہ کہ پورے wallet پر حملہ آور کا اختیار ثابت ہو گیا۔ سارا network، wallet address، token contract، spender address اور amount لکھ کر اپنی پرانی approval سے ملاتی ہے۔
اسی address پر mainnet asset ہونے سے testnet allowance خودکار mainnet allowance نہیں بنتا۔ اگر mainnet پر الگ approval دی تھی تو testnet revoke اسے ختم بھی نہیں کرتا۔ Token کا ایک جیسا نام network اور contract address کا متبادل نہیں۔ Task record میں درج network اور transaction hash سے پچھلا عمل معلوم کریں؛ project page کا “Complete” permission ختم ہونے کا ثبوت نہیں۔
باقی approval کا مطلب لازماً غلط استعمال نہیں۔ Revoke ایک مخصوص حق بدلتا ہے، پہلے چوری شدہ asset، leaked key، open order، LP یا staking خودکار طور پر ٹھیک نہیں کرتا۔
Site session اور on-chain revoke الگ کام ہیں
Wallet کی Connected Sites یا Connected Apps فہرست site sessions دکھاتی ہے۔ Disconnect موجودہ connection بند کرتا ہے، ERC-20 allowance، NFT approval یا Solana token account delegate نہیں بدلتا۔ اسی طرح ایک on-chain حق revoke کرنے سے project login یا social OAuth app ختم نہیں ہوتی۔ Mobile wallet میں connection management کے لیے mobile connection guide دیکھیں؛ یہاں QR setup دوبارہ نہیں پڑھایا جاتا۔
| عمل | کیا بدلا | الگ جانچ |
|---|---|---|
| Wallet میں site Disconnect | موجودہ site session | On-chain حقوق اور project login |
| مخصوص on-chain Revoke | خاص token/account کا خاص حق | دوسرے token، spender، NFT، signatures اور sessions |
| App access ختم کرنا | Project یا social account کی permission | Wallet کی chain حالت |
Button پر Revoke لکھا ہونا action کی قسم نہیں بتاتا۔ EVM میں token/spender allowance صفر یا NFT operator false ہو سکتا ہے؛ Solana کے عام Token Program میں Revoke ایک token account کا delegate صاف کرتا ہے۔ MetaMask help dapp Disconnect اور token allowance revoke کو الگ بتاتی ہے۔
صرف منصوبے کا نام نہیں، اجازت کا اصل موضوع لکھیں
ہر حق کو یوں بیان کریں: کس owner نے کس address کو، کس asset پر، کس network میں اختیار دیا؟ ERC-20 allowance کے لیے owner wallet، token contract، spender اور network ضروری ہیں۔ Approval checker ممکنہ entries ڈھونڈنے میں مدد دیتا ہے، مگر کوئی ایک tool تمام networks، tokens یا mechanisms دکھانے کی ضمانت نہیں دیتا۔ خالی list سے “تمام contract صاف” ثابت نہیں ہوتا۔ ضرورت ہو تو اسی network کے معتبر explorer پر target contract حالت اور اپنی transaction history ملائیں۔
ایک NFT کی approval اور پورے collection کا operator الگ ہیں۔ ERC-721 میں getApproved(tokenId) ایک token ID کے لیے اور isApprovedForAll(owner, operator) collection operator کے لیے ہے۔ ایک بند ہونے سے دوسرا خودبخود بند نہیں ہوتا۔ Marketplace orders کے بھی الگ rules ہو سکتے ہیں؛ NFT approval revoke کو تمام listings cancel ہونے کے برابر نہ سمجھیں۔ Signature guide approve، permit اور operator request الگ پہچاننے میں مدد دیتی ہے۔
ERC-2612 permit ایک signed approval ہے جسے بعد میں submit کر کے allowance بدلا جا سکتا ہے۔ Standard کے nonce اور deadline validity کی شرط ہیں۔ اگر permit unused اور ابھی valid ہے تو approve(0) خود اسے invalid نہیں بناتا؛ بعد میں allowance دوبارہ لکھا جا سکتا ہے۔ “Expiry تک انتظار کریں تو safe ہیں” قابل اعتماد ہدایت نہیں۔ Original signature، protocol mechanism اور تازہ chain حالت دیکھیں؛ سمجھ نہ آئے تو نئی signing روکیں؛ permit کی حالت واضح نہ ہو تو سب سے سیدھا طریقہ یہ ہے کہ وہ token کسی دوسرے محفوظ address پر منتقل کر دیں، تاکہ signature کے ذریعے نکالنے کو کچھ نہ بچے۔ ERC-2612 nonce rule کو Permit2 یا NFT order پر قیاساً لاگو نہ کریں۔ ERC-2612 specification صرف اسی standard کا ماخذ ہے۔
Solana میں mint، token account، delegate اور delegated amount نوٹ کریں۔ عام delegate، owner، close، mint یا freeze authority جیسا نہیں۔ Token-2022 extensions میں دوسرے mechanisms بھی ہو سکتے ہیں؛ “مکمل صفائی” کے نام پر authority نہ بدلیں اور token account نہ بند کریں۔
Network کے حساب سے فہرست، Connect سے پہلے صرف پڑھیں
سارا اپنے task record سے network اور wallet address نکال کر درست network کے explorer یا approval view میں public address تلاش کرتی ہے۔ شروع ہی میں نئے tool سے wallet connect ضروری نہیں۔ ہر ممکن item کے لیے token contract اور symbol، spender/operator کا مکمل address، amount یا boolean حالت، پرانا transaction hash اور ابھی حق درکار ہے یا نہیں لکھتی ہے۔ Display name یا verified label صرف اشارہ ہے، address کا متبادل نہیں۔ جو item اپنی activity سے نہ ملے اسے “unverified” رکھیں؛ فوراً malicious یا safe نہ کہیں۔
Ethereum، BNB Chain اور Arbitrum پر ایک EVM address ہو تب بھی permissions خودبخود sync نہیں ہوتیں۔ Testnet approval mainnet پر خود نہیں بنتی۔ Actual interaction history اور assets سے طے کریں کون سا network دیکھنا ہے۔ Tool جس chain یا access type کو نہ دکھائے، اسے “not verified” رکھیں اور اس mechanism کے لیے معتبر read method تلاش کریں۔
Open order، recurring payment، LP یا staking ہو تو spender revoke کرنے سے اگلے action میں نئی approval لازم ہو سکتی ہے۔ Revoke نہ refund ہے، نہ position exit، نہ automatic order cancellation۔ Protocol کی active حالت الگ پڑھیں؛ اگر نامعلوم transfers جاری ہیں تو معمول کی سرگرمی جاری رکھنے کے لیے نئی signature نہ دیں۔
اہم asset اور غیر واضح address کو پہلے دیکھیں
فرضی مثال میں سارا کو دو items ملتے ہیں: اپنی task کا چھوٹا test-token allowance، اور نامعلوم mainnet spender جس کی limit اہم balance تک پہنچ سکتی ہے۔ وہ دوسرے item کا source اور current حالت پہلے دیکھتی ہے اور unknown site پر signing روکتی ہے۔ Priority اس asset، amount یا operator scope، address کی وضاحت اور جائز استعمال سے بنتی ہے۔ Verified contract ہمیشہ unlimited approval رکھنے کی دلیل نہیں؛ label کا نہ ہونا attack کا ثبوت بھی نہیں۔
Open order اور approval کے قواعد الگ ہیں۔ اگر جائز حق غلطی سے revoke ہو جائے تو project domain، network، token اور spender کی دوبارہ پڑتال کے بعد ضرورت کے مطابق authorize کریں، بلا وجہ unlimited نہ دیں۔ چھوٹا amount بھی صفر خطرہ نہیں، خاص کر مستقبل میں اسی wallet میں asset آنے پر۔
EVM: ایک مخصوص حق revoke کریں، پھر وہی حالت پڑھیں
Ethereum Mainnet کی مثال میں MetaMask کی revoke ہدایت کے “How do I revoke approvals?” حصے سے Etherscan کے Token Approval Checker تک جائیں۔ پہلے public wallet address سے صرف پڑھنے کی تلاش کریں اور ERC-20 یا NFT قسم منتخب کریں۔ Network اور target ملنے کے بعد ہی وہی wallet connect کر کے ایک item Revoke کریں؛ نیچے کے مراحل میں لین دین کی رسید اور حالت دیکھیں۔ یہ راستہ ہر testnet کی support کا ثبوت نہیں۔ اپنے testnet کا مناسب read method ڈھونڈیں اور جو cover نہ ہو اسے “تصدیق نہیں ہوئی” لکھیں۔
- Target واضح کریں۔ Network، owner، token contract، spender اور allowance ملائیں۔ NFT ہو تو single
tokenIdapproval اور collection operator الگ دیکھیں۔ جب حق مزید ضروری نہ ہو، اسی network کے معتبر explorer یا wallet feature میں matching revoke action تلاش کریں۔ - Wallet confirmation پڑھیں۔ Network، token/NFT contract، target address، action اور live fee estimate ملائیں۔ “Cleanup address” کو asset بھیجنا یا seed phrase، private key، verification code دینا Revoke کا معمول کا حصہ نہیں۔ Button کا نام کافی ثبوت نہیں۔
- Hash محفوظ کر کے لین دین کی رسید دیکھیں۔ Submitted، Confirmed نہیں۔ درست network میں hash، status اور target contract دیکھیں؛ Transaction hash guide Pending، Success، Failed کا فرق بتاتی ہے۔
- Read-only دوبارہ جانچیں۔ اسی ERC-20 owner/token/spender کے allowance کو 0، collection operator کو false، یا single NFT کے
getApproved(tokenId)کو پرانے address سے مختلف دیکھیں۔ Success لین دین کی رسید کے بعد بھی حالت پڑھیں۔ فرق نہ آئے تو network، failed transaction یا غلط target دیکھیں؛ بار بار sign نہ کریں۔
On-chain revoke میں اسی network کا بنیادی asset fee ادا کر سکتا ہے۔ Dollar cost مقرر نہیں؛ wallet estimate اور آخری لین دین کی رسید دیکھیں۔ Gas guide estimate اور actual fee الگ کرتی ہے۔ Suspected compromised wallet سے ongoing theft ہو تو Revoke کے لیے بار بار Gas نہ ڈالیں، signing روکیں اور نیچے چوری یا seed phrase leak والے حصے کی ترتیب اپنائیں۔
Allowance 0 صرف اسی item کی اس وقت کی حالت ہے، پورے wallet کی safety نہیں۔ Unused valid ERC-2612 permit بعد میں allowance واپس لکھ سکتا ہے؛ دیگر signed access اور orders کو اپنی rule کے مطابق جانچیں۔
Solana: ایک token account کے عام delegate کا Revoke
solana revoke approval سے کئی طرح کی permissions مراد لی جا سکتی ہیں؛ یہاں صرف ایک token account کے عام delegate کی بات ہے۔
اگر سارا نے Solana test account بھی استعمال کیا تو EVM spender/allowance view وہاں نہ لگائے۔ Solscan کے Token Accounts on-chain accounts کے سراغ ہیں، wallet کی Connected Apps list نہیں۔ Solana network، wallet address، mint اور target token account ملائیں، اسی account کے delegate اور delegated amount پڑھیں۔ ایک mint کے کئی token accounts الگ items ہیں۔
Solana کی سرکاری Revoke Delegate documentation کے مطابق عام Revoke source token account کا current delegate صاف اور delegated amount صفر کرتا ہے؛ پرانے delegate کا اس account پر عام transfer یا burn اختیار ختم ہوتا ہے۔ عام Token Program میں token account owner اس revoke پر sign کرتا ہے؛ Token Extension Program میں current delegate بھی delegation revoke کر سکتا ہے۔ یہ owner، close، mint، freeze authority، دوسرے accounts، Token-2022 extensions یا site sessions کو اکٹھا صاف نہیں کرتا۔ مکمل documentation میں developer مثالیں بھی ہیں، مگر نیچے screenshot صرف سرکاری طریقۂ کار کی وضاحت ہے؛ نہ user transaction کی رسید، نہ wallet کی قابلِ کلک Revoke screen۔
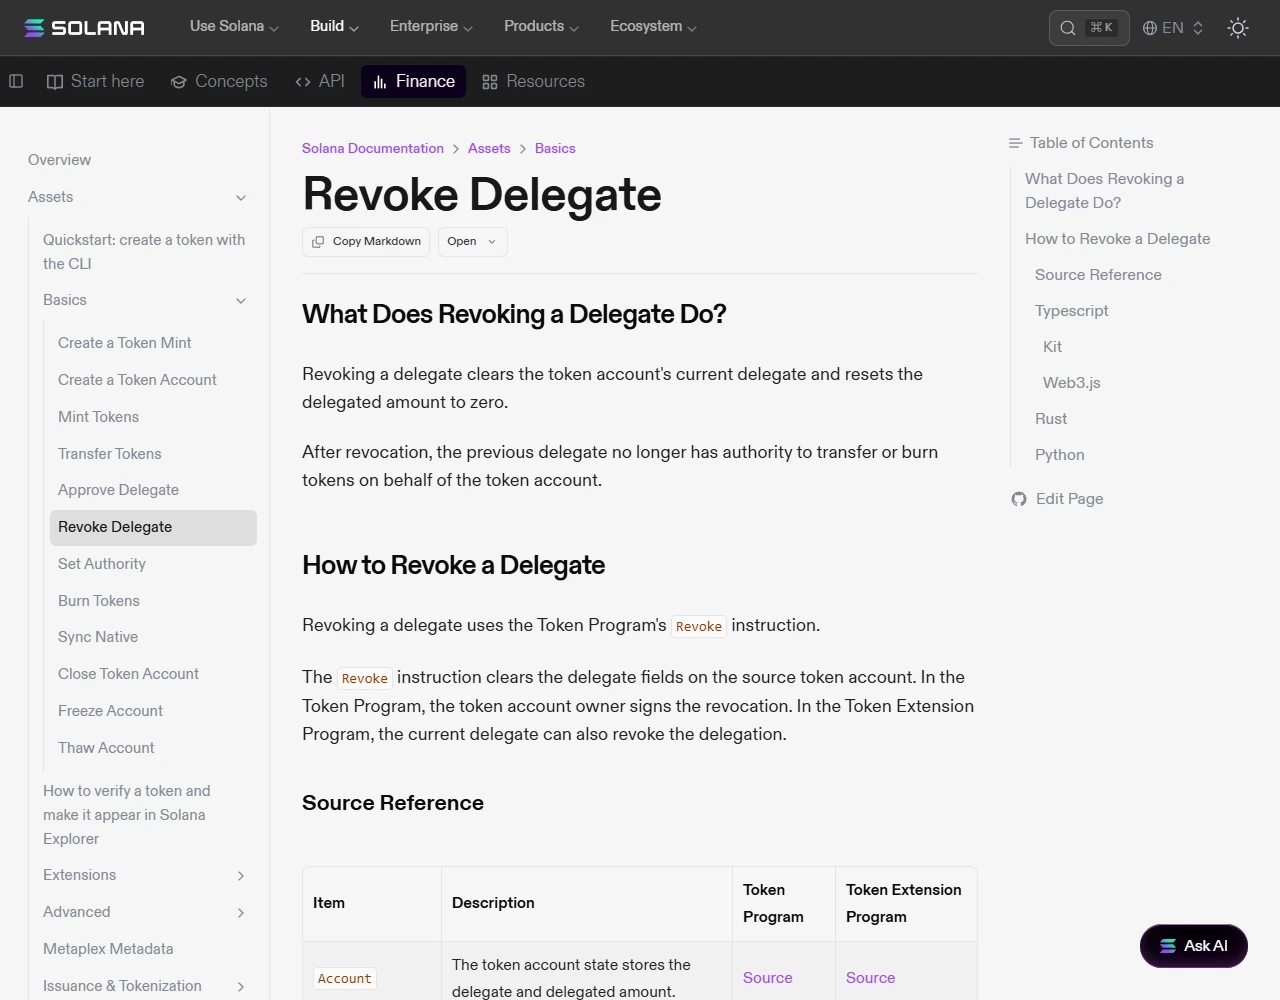
اگر معتبر wallet/tool میں اسی account اور Token Program کی matching revoke action واقعی موجود ہو، target account، network، instruction اور signer پڑھ کر sign کریں۔ Target سمجھ نہ آئے تو sign نہ کریں۔ Transaction signature محفوظ کریں، chain result واضح ہونے کے بعد وہی token account پھر پڑھیں: delegate صاف اور delegated amount 0 ہونا چاہیے۔ Submitted، صرف screenshot یا خالی list completion proof نہیں۔ یہ workflow تمام extension mechanisms cover کرنے کا دعویٰ نہیں کرتا۔
“Full cleanup” کے لیے owner، close، mint یا freeze authority نہ بدلیں اور token account نہ بند کریں۔ اس سے control یا balance handling متاثر ہو سکتی ہے۔ Fields واضح نہ ہوں تو صرف read-only record رکھ کر رک جائیں۔
Approval revoke کرنے کا tool کون سا؟ ہر chain کا راستہ اور Gas نہ ہو تو کیا کریں
2026-09-28 کو جانچی گئی صورتحال:
- Ethereum، BNB Chain، Arbitrum اور Base جیسی EVM chains: Revoke.cash سو سے زیادہ EVM mainnets اور چند testnets کو support کرتا ہے۔ پہلے search box میں wallet address paste کر کے صرف دیکھیں اور درست network چنیں؛ revoke کرتے وقت وہی wallet connect کر کے اسی قطار کا Revoke دبائیں۔ ایک ایک کر کے revoke کرنے پر صرف اس network کی Gas لگتی ہے؛ batch revoke پر free users سے 1.50 ڈالر لیے جاتے ہیں۔
- Block explorer کا اپنا page: Ethereum کے لیے Etherscan کا Token Approvals اور BNB Smart Chain کے لیے BscScan کا یہی page۔ Connect Wallet کے بعد ERC-20 اور NFT approvals کی فہرست آتی ہے؛ منتخب کر کے Revoke Selected Approvals دبائیں۔ Token contract address اور spender address خود لکھ کر صرف ایک approval بھی revoke کی جا سکتی ہے۔
- Testnet: Revoke.cash کی FAQ کے مطابق testnet tokens کی کوئی قیمت نہیں ہوتی، اس لیے عموماً revoke ضروری نہیں۔ پہلے یہ دیکھیں کہ اسی address کی mainnet پر کوئی approval تو نہیں — چوری ہونے والی رقم وہیں ہوتی ہے۔
- Solana: Revoke.cash، Solana کو support نہیں کرتا۔ Solana میں ایک “approval list” نہیں ہوتی؛ ہر token account الگ دیکھنا پڑتا ہے۔ Solana explorer میں wallet کا main address نہیں بلکہ متعلقہ token account address کھولیں اور delegate اور delegated amount دیکھیں؛ delegate خالی نہ ہو تو کوئی اور اس account سے token نکال سکتا ہے۔ Command line استعمال کرتے ہوں تو owner کے طور پر
spl-token revoke <token account address>سے revoke کیا جا سکتا ہے۔
Wallet میں Gas کے لیے native coin نہیں؟ Revoke ایک on-chain transaction ہے؛ Ethereum پر ETH اور BNB Chain پر BNB کے بغیر یہ بھیجی ہی نہیں جا سکتی۔
- Seed phrase leak نہیں ہوئی، صرف مشکوک approve دیا تھا: اپنے exchange account یا اپنے کسی دوسرے wallet سے تھوڑا سا native coin بھیجیں (دو تین transactions جتنا)، پھر revoke کریں۔ Exchange سے withdraw کرتے وقت network ملائیں — BNB Chain address پر BNB کے لیے BNB Smart Chain چنیں (کہیں BEP20 یا BSC لکھا ہوتا ہے)۔
- بھیجا گیا coin چند سیکنڈ میں کسی اور address پر چلا جاتا ہے: مسئلہ Gas کا نہیں، wallet کسی اور کے قبضے میں ہے۔ مزید deposit نہ کریں؛ اگلے حصے کے مطابق نئے wallet پر جائیں۔
- کوئی DM میں کہے “میں Gas ڈال کر آپ کے assets بچا دوں گا”: seed phrase یا private key کسی کو نہ دیں؛ ایسا DM خود scam کا آغاز ہے۔
Approval سے tokens چوری ہو رہے ہیں یا seed phrase leak ہو گئی: پہلے revoke یا پہلے assets نکالیں؟
پہلے طے کریں کہ آپ کس صورت میں ہیں، کیونکہ کام کی ترتیب بدل جاتی ہے:
- صرف مشکوک approve یا permit sign کیا، seed phrase یا private key کہیں نہیں لکھی: پہلے وہی approval revoke کریں (tools اوپر والے حصے میں)، پھر explorer میں دیکھیں کہ allowance صفر ہو گیا ہے۔ اگر وہی token ایک کے بعد ایک transfer ہو رہا ہو تو باقی token پہلے اپنے کسی دوسرے محفوظ address پر بھیجیں، پھر revoke کریں — revoke کے confirm ہونے کے انتظار سے balance ہٹانا تیز ہے۔ Sign کیا گیا permit یا Permit2 ابھی submit نہ ہوا ہو تو وہ token پرانے address سے نکال لینے پر اس signature کے ہاتھ کچھ نہیں آتا۔
- کسی site، form یا “support” کو seed phrase یا private key دی، یا انجان extension یا remote-control app install کی: یہاں revoke بے فائدہ ہے کیونکہ دوسرا شخص براہِ راست sign کر سکتا ہے۔ MetaMask Help Center کی ترتیب اپنائیں: دوسرے browser یا نئے browser profile میں (موبائل پر دوسرے device میں) نیا wallet بنائیں اور نئی seed phrase کاغذ پر لکھیں؛ پرانے wallet کے باقی assets نئے address پر بھیجیں — پہلے tokens، آخر میں native coin، کیونکہ token بھیجنے کی Gas بھی native coin سے کٹتی ہے؛ پھر پرانی seed phrase کے تمام accounts کا استعمال بند کر دیں۔
- Gas کے لیے بھیجا گیا coin چند سیکنڈ میں غائب: یہ sweeper bot ہے۔ Revoke.cash اور MetaMask دونوں کے مطابق اس کا مطلب ہے کہ seed phrase یا private key leak ہو چکی ہے۔ مزید deposit نہ کریں؛ یہ wallet اب ٹھیک نہیں ہو سکتا۔
- Tokens پہلے ہی جا چکے: Blockchain transaction واپس نہیں ہوتی؛ wallet، Revoke.cash یا کوئی “recovery service” اسے واپس نہیں لا سکتی — ethereum.org اور MetaMask نے یہ صاف لکھا ہے۔ اب کام یہ ہیں: ثبوت محفوظ کرنا، شکایت درج کرنا، اور اگر رقم کسی exchange میں گئی ہو تو اس exchange کو اطلاع دینا۔
شکایت کے ساتھ کیا رکھیں: چوری والی transaction کا hash (TxID)، آپ کا wallet address، جس address پر رقم گئی، جس website پر sign کیا یا معلومات دیں اس کا URL، wallet pop-up اور chat کے screenshots (seed phrase کے بغیر)، اور وقت کے حساب سے واقعے کی ترتیب۔ Attacker کا address Chainabuse پر report کریں، یا Etherscan پر address page کے More Info → Report/Flag Address سے نشان لگائیں۔ پاکستان میں آن لائن مالی فراڈ کی شکایت National Cyber Crime Investigation Agency (NCCIA) لیتی ہے، جس نے 2025 میں FIA Cyber Crime Wing کی جگہ لی: helpline 1799 پر کال کریں یا complaint.nccia.gov.pk پر آن لائن شکایت درج کریں (2026-09-28 کو جانچا گیا)، اور اوپر والے ثبوت اسی شکایت کے ساتھ لگائیں۔ اگر chain data دکھائے کہ رقم کسی exchange کے deposit address پر گئی ہے تو صرف اسی exchange کی official website یا app کے support سے ticket کھولیں اور TxID اور شکایت کا حوالہ دیں۔ Freeze ہوگا یا نہیں، یہ اس پر منحصر ہے کہ آپ کتنی جلدی بتاتے ہیں اور exchange کا اپنا review کیا کہتا ہے؛ کوئی ضمانت نہیں۔
“رقم واپس دلوا دیں گے” کہنے والے تقریباً ہمیشہ دوسرا فراڈ ہوتے ہیں: خود DM کرتے ہیں، پہلے fee یا “unlock fee” مانگتے ہیں، seed phrase یا remote app مانگتے ہیں، واپسی کی guarantee دیتے ہیں، یا پولیس یا کسی غیر ملکی ادارے کے ساتھ کام کا دعویٰ کرتے ہیں — ان میں سے ایک بات بھی ہو تو رابطہ ختم کریں۔ امریکی FBI کے IC3 نے 2024 اور 2025 میں الگ اعلانات میں خبردار کیا کہ جعلی law firms اور “recovery” ادارے crypto فراڈ کے متاثرین کو ہی نشانہ بناتے ہیں۔ Social account کا مسئلہ ہو تو platform کے طریقے سے app access ہٹائیں، logged-in devices دیکھیں، password بدلیں اور 2FA آن کریں۔
عام سوالات
کیا testnet approval خودبخود mainnet پر بھی ہوتی ہے؟
نہیں۔ Network اور token contract state الگ ہیں؛ ایک wallet address یا token name سے mainnet permission کا ہونا یا نہ ہونا ثابت نہیں ہوتا۔
Approval list خالی ہو تو کیا سب صاف ہے؟
نہیں۔ Tool کی network، token یا mechanism coverage محدود ہو سکتی ہے۔ Query address/network، interaction history اور target contract state ملائیں؛ جو نظر نہ آئے اسے unverified رکھیں۔
Revoke کی Gas فیس اور غلطی سے حق ختم ہو تو؟
Revoke ایک on-chain transaction ہے، اس لیے اسی network کے native coin میں fee لگتی ہے؛ اندازاً رقم wallet کے confirmation page پر اور اصل کٹوتی receipt میں نظر آتی ہے۔ جائز حق غلطی سے ختم ہو جائے تو project، network، token اور spender کی پڑتال کے بعد ضرورت ہو تو دوبارہ approve کریں، اور اس بار unlimited کے بجائے اتنی ہی رقم دیں جتنی چاہیے۔ Order یا position خودکار طور پر ختم نہیں ہوتے۔
کیا approve(0) unused permit کو invalid کرتا ہے؟
ERC-2612 میں اس کی ضمانت نہیں۔ Valid unused signature بعد میں allowance بدل سکتی ہے۔ Nonce، deadline، use status اور تازہ chain state اسی mechanism کے مطابق دیکھیں؛ Permit2 یا NFT order پر یہی rule نہ لگائیں۔
Wallet میں ETH یا BNB نہیں، کیا پھر بھی approval revoke ہو سکتی ہے؟
نہیں۔ Revoke ایک on-chain transaction ہے، اس لیے اسی network کے native coin میں Gas دینی پڑتی ہے۔ Seed phrase leak نہ ہوئی ہو تو اپنے exchange account یا دوسرے wallet سے تھوڑا native coin لا کر revoke کریں۔ بھیجا گیا coin فوراً غائب ہو جائے تو seed phrase یا private key leak ہو چکی ہے؛ مزید deposit کیے بغیر assets نئے wallet میں منتقل کریں۔
Solana میں approval کہاں دیکھوں اور کس سے revoke کروں؟
Revoke.cash، Solana کو support نہیں کرتا۔ Solana explorer میں متعلقہ token account کھول کر delegate اور delegated amount دیکھیں۔ Revoke کے لیے اسی token account کا owner ایک Revoke transaction sign کرتا ہے؛ command line پر spl-token revoke استعمال ہو سکتا ہے۔
کیا revoke کرنے سے چوری شدہ tokens واپس آ جاتے ہیں؟
نہیں۔ Revoke صرف آئندہ transfers روکتا ہے؛ chain پر ہو چکی transfer واپس نہیں ہوتی۔ TxID، addresses اور screenshots کے ساتھ NCCIA کی helpline 1799 یا آن لائن portal پر شکایت کریں؛ جو خود رابطہ کر کے پہلے fee لے کر رقم واپس دلانے کی بات کرے وہ تقریباً یقیناً فراڈ ہے۔
Project sessions اور social apps الگ ختم کریں
On-chain target جانچنے کے بعد wallet کی connected sites سے پرانی sessions ہٹائیں؛ project login حالت کو project کی اپنی settings میں دیکھیں۔ X، Discord اور GitHub کی OAuth app social-account permission ہے، ERC-20 allowance نہیں۔ Granted data یا actions platform کے موجودہ authorization page سے دیکھیں۔
X میں Apps and sessions، Discord User Settings میں Authorized Apps تلاش کریں۔ GitHub میں اوپر دائیں profile تصویر سے Settings → Integrations → Applications → Authorized OAuth Apps کھولیں اور app کے ساتھ والے ⋯ menu سے Revoke دبائیں (2026-09-28 کو GitHub docs سے ملایا گیا)۔ GitHub پر کسی third-party app کی authorization ہٹانی ہو تو یہیں کریں؛ اس کا wallet approval سے کوئی تعلق نہیں۔ Menus بدل سکتے ہیں؛ official platform settings سے جائیں، task DM کے “cleanup link” سے نہیں۔ App name، granted scope اور recent use دیکھ کر غیر ضروری access ہٹائیں؛ logged-in devices، password اور 2FA بھی جانچیں۔ Social list خالی ہونے سے chain permissions خالی ثابت نہیں ہوتیں۔