"Disconnect" at "Revoke" hindi pareho: ano ang i-check pagkatapos ng testnet

Halimbawa lang: natapos mo ang isang testnet task at dinisconnect ang project site sa wallet, pero may nakikita ka pang token approval. Hindi agad ibig sabihing ninakaw ang asset, at hindi rin ibig sabihing pumalya ang Disconnect. Magkaibang record ang site session at on-chain permission. Sa halimbawang ito, hahanapin muna ang tamang network, asset at address na binigyan ng access, saka ire-revoke ang isang target at rerepasuhin ang receipt at chain state. Hiwalay ang app access sa X, Discord at GitHub.
Bakit may dapat pang tingnan matapos i-disconnect ang site?
Halimbawang sitwasyon, hindi tunay na account: Nag-testnet task si Mara sa isang EVM network gamit ang hiwalay na wallet. Pagkatapos, tinanggal niya ang project sa Connected Sites. Nang hanapin niya ang parehong wallet address, may allowance pa rin ang isang token para sa isang spender. Ang kaya lang sabihin nito: “Maaaring may natirang permission para sa token at spender na ito sa network na ito.” Hindi nito napapatunayang kontrolado na ng attacker ang buong wallet. Isusulat ni Mara ang network, wallet address, token contract, spender address at amount at ihahambing sa dating approval.
Kung may mainnet asset sa parehong address, hindi awtomatikong napupunta sa mainnet ang testnet allowance. Kung may hiwalay na mainnet approval, hindi rin ito inaalis ng testnet revoke. Hindi sapat ang magkaparehong pangalan ng token; kailangan ang network at contract address. Gamitin ang network at hash sa task record para balikan ang interaksyon. Hindi patunay sa chain permission ang “Complete” sa project page.
Hindi rin ibig sabihing nagamit sa masama ang bawat natirang approval. Isang target permission lang ang naaapektuhan ng revoke; hindi nito ibinabalik ang asset, inaayos ang leaked key, o awtomatikong kinakansela ang order, LP o staking.
Magkaibang bagay ang site session at on-chain permission
Ang Connected Sites o Connected Apps sa wallet ay listahan ng site session. Inaalis ng Disconnect ang kasalukuyang connection, hindi ang ERC-20 allowance, NFT approval o delegate sa Solana token account. Baligtad din: hindi inaalis ng isang on-chain revoke ang project login o social OAuth app. Para hanapin ang connection management sa mobile, may mobile connection guide; hindi dito inuulit ang QR setup.
| Ginawa mo | Binago nito | Hiwalay na titingnan |
|---|---|---|
| Disconnect sa wallet | Kasalukuyang site session | On-chain rights at project login |
| Targeted on-chain Revoke | Isang right para sa partikular na token/account | Ibang token, spender, NFT, signature at session |
| Remove app access | Project o social account permission | Wallet chain kalagayan |
Huwag magpasya batay lang sa pangalan ng Revoke button. Sa EVM, maaaring zero ang token/spender allowance o false ang NFT operator; sa ordinary Solana Token Program, nililinis ng Revoke ang delegate ng isang token account. Nililinaw din ng MetaMask help na magkaiba ang dapp disconnect at token allowance revoke.
Tukuyin kung sino ang may pahintulot sa anong asset
Gawing tiyak ang tanong: sino ang owner, sino ang binigyan ng access, anong asset, at saang network? Sa ERC-20 allowance, kailangan ang owner wallet, token contract, spender at network. Approval checker ay paraan para makahanap ng posibleng item, ngunit walang kasiguruhan na sakop nito ang lahat ng network, token o mechanism. Ang empty list ay hindi “lahat ng contract malinis.” Kung kailangan, basahin ang target contract kalagayan sa trusted explorer ng network at itugma sa sarili mong transaction history.
Magkaiba ang approval ng isang NFT at collection operator. Sa ERC-721, ang getApproved(tokenId) ay para sa iisang token ID; ang isApprovedForAll(owner, operator) ay para sa collection-level operator. Hindi awtomatikong nawawala ang isa kapag inalis ang kabila. May sariling rules din ang marketplace orders; hindi katumbas ng pagkansela sa lahat ng listing ang NFT approval revoke. Nakakatulong ang signature guide sa paghiwalay ng approve, permit at operator request.
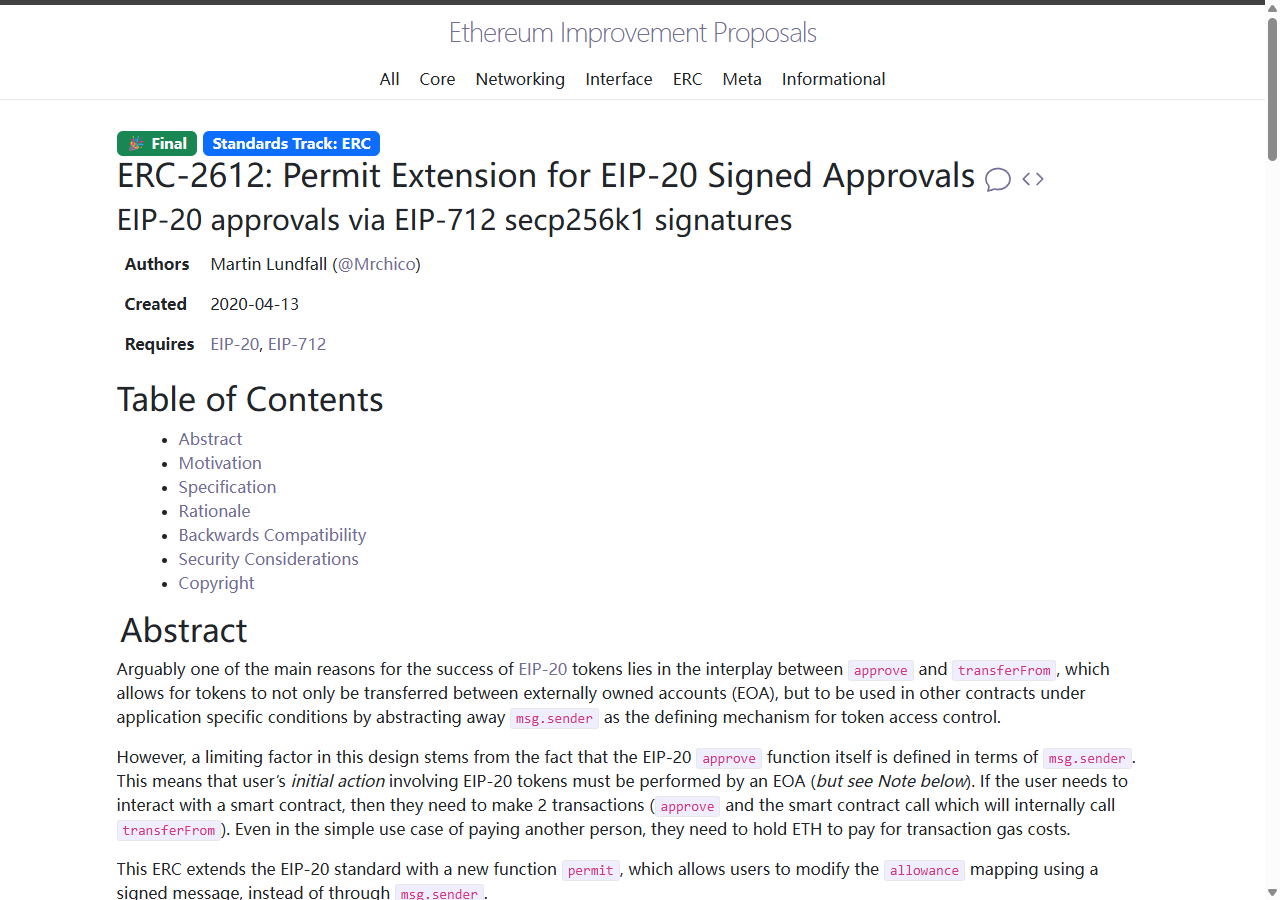
Ang ERC-2612 permit ay signed approval na maaaring isumite sa ibang oras upang baguhin ang allowance. May nonce at deadline ang standard para sa validity. Kapag unused at valid pa ang permit, hindi ito awtomatikong nawawala dahil lang sa approve(0); maaari nitong ibalik ang allowance kapag naisumite. Hindi rin sapat ang payong “hintayin lang mag-expire para safe.” Tingnan ang original signature, mechanism ng protocol at pinakabagong chain kalagayan. Kapag hindi malinaw, itigil ang bagong signing; kung hindi matiyak ang kalagayan ng permit, ang pinakadiretsong paraan ay ilipat ang token na iyon sa isa pang ligtas na address para wala nang makuha ang signature. Huwag ipataw ang ERC-2612 nonce rule sa Permit2 o NFT order. Ang ERC-2612 specification ay tungkol sa standard na iyon, hindi sa lahat ng app.
Sa Solana, tukuyin ang mint, token account, delegate at delegated amount. Ang ordinary delegate ay hindi owner, close, mint o freeze authority. Maaari ring may ibang mechanism ang Token-2022 extensions; huwag baguhin ang authority o isara ang token account dahil lamang gusto mong “linisin lahat.”
Gumawa ng listahan ayon sa network, magbasa bago mag-connect
Sa halimbawa, kinukuha ni Mara ang network at wallet address sa task record at nag-a-address-only search sa explorer o approval view ng tamang network. Hindi kailangang ikonekta agad ang wallet sa bagong tool. Bawat posibleng item ay lalagyan ng token contract at symbol, buong spender/operator address, amount o boolean kalagayan, transaction hash ng pinanggalingan, at kung ginagamit pa ang right. Panghanap lang ang display name o verified label; hindi ito kapalit ng address. Kung hindi maipaliwanag ang isang entry mula sa sariling activity, markahang “unverified,” hindi agad malicious o safe.
Kahit iisang EVM address ang nasa Ethereum, BNB Chain at Arbitrum, hiwa-hiwalay ang permissions. Hindi lumilitaw ang mainnet approval dahil lang may testnet approval. Ang aktwal na interaction history at assets ang magtatakda ng network na sisiyasatin. Kung hindi sakop ng tool ang chain o access type, panatilihing “not verified” at humanap ng trusted read method para sa mechanism na iyon.
Kung may open order, recurring payment, LP o staking, maaaring kailangan ng bagong approval sa susunod na action kapag nirevoke ang spender. Hindi refund, position exit o automatic order cancellation ang Revoke. Basahin nang hiwalay ang active protocol kalagayan; kung may tuloy-tuloy na unknown transfer, huwag mag-sign ulit para lang ipagpatuloy ang normal na gamit.
Unahin ang may mahalagang asset at hindi maipaliwanag na address
Dalawang item ang nakita ni Mara: maliit na test-token allowance para sa task na ginawa niya at unknown mainnet spender na maaaring umabot sa mahalagang balance. Unahin niyang alamin ang pinagmulan at current kalagayan ng ikalawa at tumigil muna sa pag-sign sa unknown site. Ang priority ay nakabatay sa asset na maaaring galawin, allowance o operator scope, paliwanag sa address, at lehitimong gamit. Hindi sapat ang “verified” para panatilihin ang unlimited approval; hindi rin patunay ng attack ang walang label.
May hiwalay na rules ang open orders at approvals. Kapag na-revoke nang mali ang lehitimong right, i-verify muna ang project domain, network, token at spender bago muling mag-authorize kung kailangan. Hindi magandang default ang unlimited. May risk pa rin ang maliit na amount, lalo na kapag may bagong asset na papasok sa wallet.
EVM: isang target revoke at muling pagbasa ng kalagayan ng parehong kalagayan
Sa Ethereum Mainnet bilang halimbawa, pumunta mula sa “How do I revoke approvals?” ng gabay ng MetaMask sa pag-revoke patungo sa Token Approval Checker ng Etherscan. I-search muna ang public wallet address nang read-only at piliin ang ERC-20 o NFT na kailangang siyasatin. Kapag tugma ang network at target, saka ikonekta ang parehong wallet para sa isang Revoke; gamitin ang mga hakbang sa ibaba para sa resibo at kalagayan. Hindi ibig sabihing sakop nito ang bawat testnet na ginamit mo. Humanap ng supported na paraan ng pagbasa para sa testnet na iyon at markahang “hindi pa naverify” ang hindi sakop.
- Piliin ang eksaktong target. Itugma ang network, owner, token contract, spender at allowance. Kung NFT, ihiwalay ang single
tokenIdapproval sa collection operator. Kapag hindi na kailangan ang permission, saka humanap ng matching action sa trusted network explorer o wallet feature. - Basahin ang wallet confirmation. Tingnan ang network, token/NFT contract, target address, action at live fee estimate. Hindi normal na magpadala ng asset sa “cleanup address” o ibigay ang seed phrase, private key o verification code. Hindi sapat ang pangalan ng button para patunayan ang action.
- Itabi ang hash, hintayin ang resibo ng transaksiyon. Ang Submitted ay hindi Confirmed. Sa correct network, tingnan ang hash, status at target contract; ipinapaliwanag ng transaction hash guide ang Pending, Success at Failed.
- Read-only check ulit. Para sa parehong ERC-20 owner/token/spender, 0 na dapat ang allowance. Para sa collection operator, false. Para sa single NFT, hindi na dapat ang dating address ang
getApproved(tokenId). Kahit Success ang resibo ng transaksiyon, basahin ang kalagayan. Kung hindi nagbago, i-check ang network, failed transaction o maling target; huwag mag-sign nang paulit-ulit.
Maaaring kailangan ng pangunahing asset ng kasalukuyang network para sa on-chain fee. Walang fixed USD amount; tingnan ang wallet estimate at final resibo ng transaksiyon. Sa Gas guide, magkaiba ang estimate at actual fee. Kung suspected compromised ang wallet at may ongoing theft, huwag paulit-ulit maglagay ng Gas para mag-revoke; itigil ang signing at sundin ang pagkakasunod sa bahaging nanakawan o na-leak ang seed phrase.
Ang allowance na 0 ay para lang sa item na iyon sa oras ng check, hindi patunay na safe ang buong wallet. Maaaring ibalik ng unused valid ERC-2612 permit ang allowance; iba ang rules ng ibang signed access at orders.
Solana ordinary delegate: Revoke ng isang token account
Maaaring iba't ibang permission ang ibig sabihin ng solana revoke approval; karaniwang delegate ng isang token account lang ang sakop ng seksyong ito.
Kung gumamit din si Mara ng Solana test account, hindi niya ilalapat ang EVM spender/allowance view doon. Ang Token Accounts sa Solscan ay on-chain account clues, hindi wallet Connected Apps. Itugma ang Solana network, wallet address, mint at target token account, at basahin ang delegate at delegated amount. Hiwalay na sisiyasatin ang bawat token account kahit pareho ang mint.
Sa official Solana Revoke Delegate documentation, nililinaw na ang ordinary Revoke ay nag-aalis ng current delegate sa source token account at nagse-set ng delegated amount sa 0. Nawawala ang ordinary transfer o burn authority ng dating delegate sa account na iyon. Sa ordinary Token Program, ang token account owner ang nagsa-sign ng revoke; sa Token Extension Program, maaari rin itong i-revoke ng current delegate. Hindi nito inaalis ang owner, close, mint, freeze authority, iba pang accounts, Token-2022 extension permissions o site session. May halimbawa para sa developer sa kumpletong dokumentasyon, pero paliwanag lang ng opisyal na mekanismo ang screenshot sa ibaba; hindi ito resibo ng user o Revoke screen sa wallet.
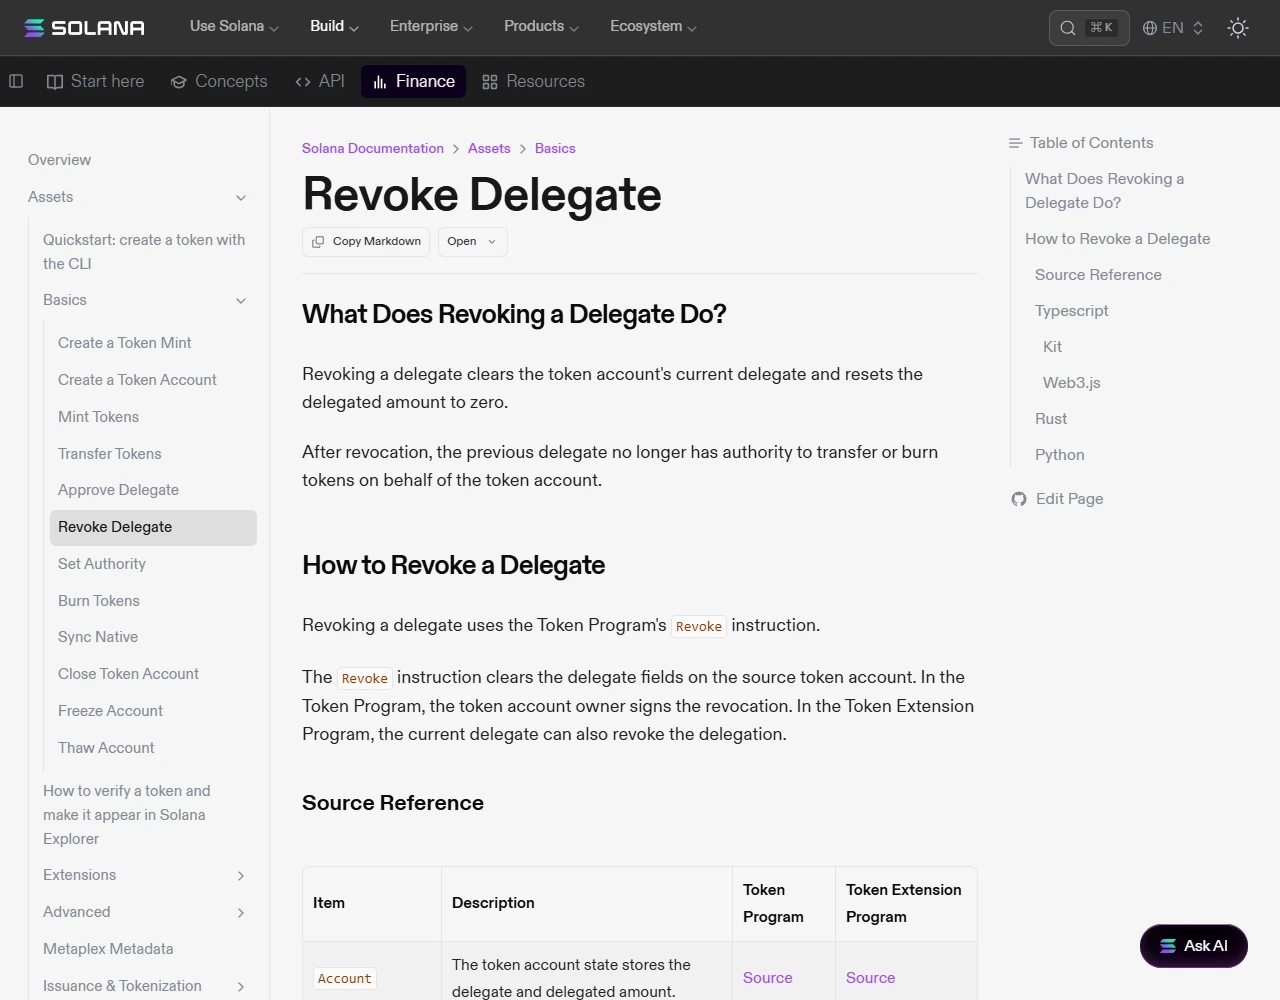
Kung may matching revoke action talaga ang trusted wallet/tool para sa account at Token Program na ito, basahin muna ang target account, network, instruction at signer. Kung hindi makilala ang target, huwag mag-sign. Itabi ang transaction signature at hintaying malinaw ang chain result. Sa parehong token account, tiyaking cleared ang delegate at 0 ang delegated amount. Submitted, screenshot lang o empty list ay hindi completion proof. Hindi ipinapangakong sakop nito ang lahat ng extension mechanism.
Huwag baguhin ang owner, close, mint o freeze authority o isara ang token account para lang sabihing “full cleanup.” Maaari itong makaapekto sa control o paghawak sa balance. Kapag hindi maintindihan ang fields, magtala gamit ang read-only view at huminto.
Anong tool ang gamit sa pag-revoke? Ruta sa bawat chain at kung walang pang-Gas
Ito ang nakita namin noong 2026-09-28:
- EVM chains gaya ng Ethereum, BNB Chain, Arbitrum at Base: Sinusuportahan ng Revoke.cash ang mahigit 100 EVM mainnet at ilang testnet. I-paste muna ang wallet address sa search box para tumingin lang, at piliin ang tamang network; kapag magre-revoke na, i-connect ang parehong wallet at pindutin ang Revoke sa row na iyon. Gas lang ng network ang bayad kapag isa-isa; sa batch revoke, may singil na 1.50 dolyar para sa free users.
- Sariling page ng block explorer: Sa Ethereum, ang Token Approvals ng Etherscan; sa BNB Smart Chain, ang parehong page sa BscScan. Pagkatapos ng Connect Wallet, lalabas ang listahan ng ERC-20 at NFT approvals; piliin at pindutin ang Revoke Selected Approvals. Puwede ring i-type ang token contract address at spender address para isang approval lang ang i-revoke.
- Testnet: Ayon sa FAQ ng Revoke.cash, walang halaga ang testnet tokens kaya karaniwang hindi na kailangang i-revoke. Unahing tingnan kung may approval ang parehong address sa mainnet — doon ang perang puwedeng manakaw.
- Solana: Hindi sinusuportahan ng Revoke.cash ang Solana. Walang iisang “approval list” sa Solana; isa-isang tinitingnan ang bawat token account. Sa Solana explorer, buksan ang mismong token account address (hindi ang main wallet address) at tingnan ang delegate at delegated amount; kung may laman ang delegate, may ibang puwedeng maglipat ng token mula sa account na iyon. Kung gumagamit ka ng command line, puwedeng mag-revoke ang owner gamit ang
spl-token revoke <token account address>.
Walang native coin na pambayad ng Gas? On-chain transaction ang Revoke; hindi ito maipapadala nang walang ETH sa Ethereum o BNB sa BNB Chain.
- Hindi na-leak ang seed phrase, may kahina-hinalang approve lang: magpadala ng kaunting native coin mula sa sarili mong exchange account o ibang wallet mo (sapat para sa dalawa o tatlong transaction), saka mag-revoke. Kung sa exchange manggagaling, gumamit ng platform na nasa BSP VASP list at piliin ang tamang network — para sa BNB papunta sa BNB Chain address, BNB Smart Chain (minsan nakasulat na BEP20 o BSC).
- Nawawala sa loob ng ilang segundo ang coin na ipinadala mo: hindi Gas ang problema — hawak na ng iba ang wallet. Huwag nang mag-deposit; lumipat sa bagong wallet ayon sa susunod na bahagi.
- May nag-DM na “ako na ang maglalagay ng Gas para mailigtas ang assets mo”: huwag ibigay kaninuman ang seed phrase o private key; ang ganitong DM mismo ang simula ng scam.
Nanakawan dahil sa approval o na-leak ang seed phrase: revoke muna o ilipat muna ang assets?
Tukuyin muna kung alin ang sitwasyon mo, dahil iba-iba ang pagkakasunod-sunod:
- Nag-sign ka lang ng kahina-hinalang approve o permit, at hindi mo inilagay kahit saan ang seed phrase o private key: I-revoke agad ang approval na iyon (nasa itaas ang tools), saka tingnan sa explorer kung 0 na ang allowance. Kung nakikita mong sunod-sunod nang nalilipat ang token na iyon, ilipat muna ang natitira sa isa pang ligtas na address mo bago mag-revoke — mas mabilis ang paglipat ng balance kaysa hintayin ang confirmation ng revoke. Kung hindi pa nasu-submit ang permit o Permit2 na na-sign mo, wala na itong makukuha kapag inalis mo na ang token sa lumang address.
- Naibigay mo ang seed phrase o private key sa isang site, form o “support”, o nag-install ka ng hindi kilalang extension o remote-control app: Walang silbi ang revoke dito dahil direktang makakapag-sign ang kabila. Sundin ang pagkakasunod sa MetaMask Help Center: gumawa ng bagong wallet sa ibang browser o bagong browser profile (sa mobile, sa ibang device) at isulat sa papel ang bagong seed phrase; ilipat ang natitirang assets sa bagong address — tokens muna, native coin sa huli, dahil native coin din ang pambayad ng Gas sa paglipat ng tokens; pagkatapos, itigil na ang paggamit sa lahat ng account sa lumang seed phrase.
- Ilang segundo lang, nawawala na ang coin na ipinadala mo para sa Gas: Sweeper bot ito. Ayon sa Revoke.cash at MetaMask, ibig sabihin ay na-leak na ang seed phrase o private key. Huwag nang mag-deposit; hindi na maaayos ang wallet na ito.
- Nailipat na ang tokens: Hindi naibabalik ang blockchain transaction; walang wallet, Revoke.cash o “recovery service” na makakabawi nito — malinaw itong nakasulat sa ethereum.org at MetaMask. Ang magagawa: itabi ang ebidensya, mag-report, at abisuhan ang exchange kung doon napunta ang pera.
Ano ang dadalhin sa report: transaction hash (TxID) ng pagnanakaw, wallet address mo, address na pinuntahan ng pera, URL ng site kung saan ka nag-sign o nagbigay ng impormasyon, screenshots ng wallet pop-up at chat (walang seed phrase), at timeline ng nangyari. I-report ang address ng attacker sa Chainabuse, o markahan ito sa address page ng Etherscan gamit ang More Info → Report/Flag Address. Sa Pilipinas, tumawag sa hotline 1326 ng CICC (Inter-Agency Response Center, 24/7; kinumpirma noong 2026-09-28) at ihanda ang mga ebidensyang nasa itaas. Kung makita sa chain data na napunta ang pera sa deposit address ng isang exchange, mag-file ng ticket sa support ng official website o app lang ng exchange na iyon at ibigay ang TxID at reference ng report mo. Nakadepende sa bilis ng pag-abiso mo at sa sariling review ng exchange kung mafi-freeze ito; walang garantiya.
Halos laging pangalawang scam ang nag-aalok na “mababawi ko ang pera mo”: sila ang unang nagme-message, humihingi muna ng fee o “unlock fee”, humihingi ng seed phrase o remote app, gumagarantiya ng refund, o nagsasabing kasama nila ang pulis o isang dayuhang ahensya — kahit isa lang dito, putulin ang usapan. Noong 2024 at 2025, magkahiwalay na nagbabala ang IC3 ng FBI sa US na tinatarget ng pekeng law firm at “recovery” services ang mismong mga biktima ng crypto scam. Kung social account ang apektado, sundin ang proseso ng platform: alisin ang app access, tingnan ang logged-in devices, palitan ang password at i-on ang 2FA.
Mga tanong
Awtomatikong may mainnet approval ba kapag nag-approve sa testnet?
Hindi. Magkaiba ang network at token contract state. Hindi sapat ang parehong wallet address o token name para sabihing mayroon o walang mainnet permission.
Kung empty ang approval list, malinis na ba lahat?
Hindi. Maaaring limitado ang tool sa network, token o mechanism. Itugma ang query address/network sa interaction history at target contract state; markahang unverified ang hindi sakop.
May Gas ba ang Revoke, at paano kung maling approval ang inalis?
Oo. On-chain transaction ang Revoke kaya may fee sa native coin ng network; nasa confirmation page ng wallet ang estimate at nasa resibo ng transaksiyon ang aktuwal na bawas. Kung lehitimong approval ang naalis mo, i-verify ang project, network, token at spender bago mag-approve ulit kung kailangan, at ilagay lang ang halagang kailangan sa halip na unlimited. Hindi nito awtomatikong kinakansela ang orders o positions.
Pinapawalang-bisa ba ng approve(0) ang unused permit?
Hindi ito garantisado sa ERC-2612. Maaaring baguhin ng valid unused signature ang allowance sa ibang oras. Suriin ang nonce, deadline, use status at latest chain state ayon sa mechanism; huwag ilapat ang parehong rule sa Permit2 o NFT orders.
Walang ETH o BNB sa wallet ko, puwede pa bang mag-revoke ng approval?
Hindi. On-chain transaction ang revoke kaya kailangan ng Gas sa native coin ng network. Kung hindi na-leak ang seed phrase, magpadala ng kaunting native coin mula sa sarili mong exchange account o ibang wallet, saka mag-revoke. Kung agad nawawala ang coin na ipinadala, na-leak na ang seed phrase o private key; huwag nang mag-deposit at ilipat ang assets sa bagong wallet.
Saan makikita ang approval sa Solana at ano ang gamit sa pag-revoke?
Hindi sinusuportahan ng Revoke.cash ang Solana. Sa Solana explorer, buksan ang mismong token account at tingnan ang delegate at delegated amount. Para mag-revoke, ang owner ng token account ang nagsa-sign ng Revoke transaction; sa command line, puwedeng gamitin ang spl-token revoke.
Maibabalik ba ng revoke ang ninakaw na tokens?
Hindi. Pinipigilan lang ng revoke ang mga susunod na transfer; hindi na naibabalik ang transfer na nasa chain na. Mag-report sa CICC hotline 1326 dala ang TxID, addresses at screenshots; halos tiyak na scammer ang kusang lumalapit at humihingi muna ng bayad para “mabawi” ang pera.
Linisin nang hiwalay ang project sessions at social apps
Matapos i-verify ang on-chain target, alisin ang unused wallet connected site; tingnan din ang login kalagayan sa sariling settings ng project. Ang OAuth app sa X, Discord at GitHub ay social-account permission, hindi ERC-20 allowance. Tingnan sa kasalukuyang authorization page ng platform kung ano ang data o action na pinayagan.
Hanapin sa X ang Apps and sessions at sa Discord User Settings ang Authorized Apps. Sa GitHub, i-click ang profile picture sa kanang itaas → Settings → sa Integrations ng sidebar, Applications → tab na Authorized OAuth Apps, saka piliin ang Revoke sa ⋯ menu sa tabi ng app (itinugma sa GitHub docs noong 2026-09-28). Kung GitHub authorization ng third-party app ang gusto mong bawiin, dito iyon ginagawa — walang kinalaman ito sa wallet approval. Maaaring magbago ang menus; magsimula sa official platform settings, hindi sa “cleanup link” na ipinadala sa task DM. Tingnan ang app name, granted scope at recent use bago alisin ang access. Repasuhin ang logged-in devices, password at 2FA. Hindi patunay na malinis ang chain kung empty ang social app list.